
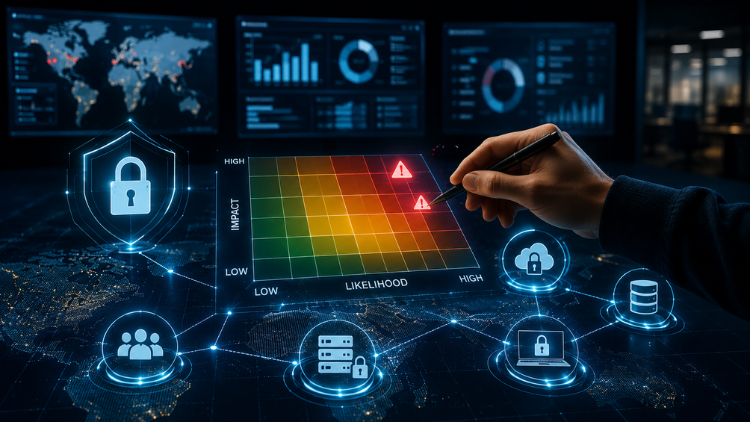
Explore how a logarithmic likelihood scale converts event frequency into scale values to quantify information security risk and prioritize actions, with examples from data breaches, unauthorized access, and regulatory risks.
ISO 27005:2022: İnformasiya Təhlükəsizliyi Riskinin İdarə Edilməsi
Xác định, Phân tích, Đánh giá, Xử lý & Chấp nhận Rủi ro | Bối cảnh, Tiêu chí & Theo dõi
Bütün Səviyyələr • 48 Dərs • Ömürlük Giriş
Təsdiqlənmiş Usta Təlimçi
TREYLER
Təlimçinizlə tanış olun: Dr. Amar Massoud
19 ms
5.0 / 5.0
Qlobal Reytinq1
Aktiv Tələbələrİngilis dili (ABŞ)
99 Dildə Altyazı4 saat 25 dəq
Ümumi MəzmunNələr Öyrənəcəksiniz
- Hiểu và áp dụng phương pháp ISO 27005:2022 cho các đánh giá rủi ro an toàn thông tin.
- Xác định, phân tích và đánh giá rủi ro đối với an toàn thông tin trong bối cảnh tổ chức.
- Phát triển và thực hiện các kế hoạch xử lý rủi ro hiệu quả theo hướng dẫn ISO 27005:2022.
- Theo dõi và xem xét liên tục các quy trình quản lý rủi ro để cải thiện và tuân thủ liên tục.
Kursun Məzmunu
8 bölmə • 48 dərs • 04:25:24 ümumi müddətQualitative Risk Assessment Approach
02:52
Consequence Criteria
06:38
Qualitative Consequence Scale
05:42
Likelihood Criteria
03:02
Qualitative Likelihood Scale
05:18
Criteria for Determining the Level of Risk
02:42
Qualitative Level of Risks
05:30
Choosing an Appropriate Method
03:02
Information Security Risk Assessment Process
03:42
Risk Assessment Methodologies
08:09
Identifying Information Security Risks
04:46
Asset Based Risk Identification
04:58
Identify Vulnerabilities and Threats
08:54
HealthSecure Assets Risk Identification
02:11
Identifying Risk Owners
03:22
Analysing Information Security Risks
02:45
Assessing Potential Consequences
05:28
Assess consequences of information security risks under ISO 27005:2022 by analyzing risk scenarios, evaluating confidentiality, integrity, and availability impacts, reviewing controls, and guiding risk mitigation.
Assessing Likelihood
06:34
Determining the Level of Risks
05:26
Determine risk levels in ISO 27005:2022 through a process that combines likelihood and consequences to rank risks for treatment decisions, including EHR software and cloud servers.
Prioritizing the Analyzed Risks for Risk Treatment
03:27
Event Based Risk Identification
09:32
Information Security Risk Treatment
11:16
Producing the Statement of Applicability
05:43
Information Security Risk Treatment Plan
08:44
Residual Risks
05:18
Həftəlik Tədris Planı
Öyrənmə Səyahətinizi Planlayın
Süni intellekt sizin müsaitliyinizə uyğun fərdi cədvəl yaradır5 saat/həftə
Tələblər
- Khóa học này được thiết kế để phù hợp với người mới bắt đầu. Không yêu cầu kiến thức kỹ thuật cao.
- Sự quen thuộc cơ bản với các khái niệm an toàn thông tin sẽ có lợi nhưng không thiết yếu.
- Khóa học sẽ bao gồm các yếu tố cơ bản, làm cho nó phù hợp với những người mới đến với đánh giá rủi ro trong bối cảnh tiêu chuẩn ISO.
Hədəf Auditoriya
Information Security Professionals: Ideal for security analysts, managers, and consultants seeking to deepen their understanding of risk assessment aligned with ISO standards.
IT Professionals: IT staff responsible for managing and safeguarding digital assets, especially those involved in developing or maintaining an Information Security Management System.
Compliance Officers and Auditors: Professionals ensuring regulatory compliance or conducting internal audits, particularly in sectors with strict data protection requirements.
Business Managers and Executives: Decision-makers who need to understand organizational risk landscapes and make informed information security investment decisions.
Bu kurs haqqında
Tổng quan khóa học: Hãy cùng nhúng vào thế giới đánh giá rủi ro theo tiêu chuẩn ISO/IEC 27005:2022 trong khóa học toàn diện của chúng tôi. Khóa đào tạo này được thiết kế độc đáo để cung cấp sự kết hợp giữa kiến thức lý thuyết và ứng dụng thực tế, sử dụng một công ty mô hình hư cấu, "HealthSecure Inc.", như một trường hợp nghiên cứu liên tục trong suốt khóa học.
Những gì bạn sẽ học:
- Cơ sở của ISO 27005:2022: Hiểu các khái niệm cốt lõi, nguyên tắc và khung làm việc của ISO 27005:2022.
- Kỹ thuật Đánh giá Rủi ro: Tìm hiểu cách xác định, phân tích và đánh giá rủi ro an toàn thông tin bằng các phương pháp đã được chứng minh.
- Ứng dụng Thực tế: Áp dụng kiến thức của bạn vào các tình huống thực tế thông qua trường hợp nghiên cứu HealthSecure Inc., bao gồm các khía cạnh khác nhau của đánh giá và xử lý rủi ro.
- Sử dụng Công cụ và Mẫu: Nắm bắt kinh nghiệm thực tế với các công cụ và mẫu đánh giá rủi ro có thể được điều chỉnh cho bối cảnh chuyên nghiệp của bạn.
- Học tập tương tác: Nội dung hấp dẫn bao gồm các bài giảng, phiên tương tác và thảo luận nhóm.
- Trường hợp nghiên cứu HealthSecure Inc.: Một trường hợp sử dụng toàn diện chạy trong suốt khóa học, cung cấp những hiểu biết thực tế về ứng dụng đánh giá rủi ro trong môi trường doanh nghiệp.
- Bài tập Thực hành: Các bài tập và dự án thực tế mô phỏng các thách thức đánh giá rủi ro thế giới thực.
- Bộ công cụ Nguồn: Truy cập vào một loạt các mẫu và công cụ để tiến hành đánh giá rủi ro, cho phép ứng dụng ngay lập tức trong nơi làm việc của bạn.
- Giảng viên Chuyên nghiệp: Học tập từ các chuyên gia có kinh nghiệm với kiến thức rộng về an toàn thông tin và quản lý rủi ro.
Karyera Fürsətləri və Hədəf Vəzifələr
Praktiki, işə hazır bacarıqlar əldə edin və qlobal miqyasda nüfuzlu vəzifələrə müraciət edin
İşə Hazır Kurikulum
Müraciət Edə Biləcəyiniz Vəzifələr
Certified ISO Lead Auditor
Quality Management Systems (QMS) Specialist
Regulatory Compliance & Risk Officer
Corporate Process & Standards Consultant
Təxmini İllik Əməkhaqqı
$80,000 – $130,000 / yr
Qlobal Bazar Tələbatı
High Enterprise Compliance Demand
Mənimsəyəcəyiniz Əsas Bacarıqlar* Göstəricilər qlobal texnologiya bazarı və sənaye əməkhaqqı hesabatlarına əsaslanır.
Standard-Specific Audit Protocols
Root Cause & Corrective Action Analysis
Risk-Based Process Evaluation
International Certification Governance
Təlimçinizlə tanış olun
Dr. Amar Massoud
Baş Təlimçi
PhD in computer science and IT manager with 36 years technical experience in various fields including IT Security, IT Governance, IT Service Management , Software Development, Project Management, Business Analysis and Software Architecture. I hold 80+ IT certifications such as :
ITIL 4 Master, ITIL 3 Expert
ISO 27001 Auditor, ComptIA Security+, GSEC, CEH, ECSA, CISM, CISSP, CISA
PGMP, MSP
PMP, PMI-ACP, Prince2 Practitioner, Praxis, Scrum Master
COBIT 2019 Implementor, COBIT 5 Assessor/Implementer
TOGAF certified
Lean Specialist, VSM Specialist
PMI RMP, ISO 31000 Risk Manager, ISO 22301 Lead Auditor
PMI-PBA, CBAP
Lean Six Sigma Black Belt, ISO 9001 Implementer
Azure Administrator, Azure DevOps Expert, AWS Practitioner
And many more....
Müəllifin Digər Kursları:
Dr. Amar MassoudTələbələr də aldılar
Bu kursa baxan tələbələr də bu yüksək reytinqli kurslara yazıldılar

ÖDƏNİŞSİZ
İT və Proqram Təminatı | Avadanlıq və Hardwareİndi Başla
Program ESP32 Board without writing a single code in A Professional Environment
5.0
2 saat 30 dəq
18 mühazirə
Hamısı
ÖDƏNİŞSİZ

İT və Proqram Təminatı | Avadanlıq və Hardware
Revolutionize Your Coding Skills with Al: A Comprehensive Guide for Beginners
5.0
2 saat
11 mühazirə
Hamısı
$10.99
$19.99

İT və Proqram Təminatı | Information Təhlükəsizlik
Master ISO 27001: Achieve Certification, Build Security, and Ensure Compliance for Your Organization
5.0
1 saat 30 dəq
10 mühazirə
Başlanğıc Səviyyəsi
$39.99
$54.99

İT və Proqram Təminatı | İdarəetmə, Risk və Uyğunluq (CGRC) üzrə sertifikatlaşdırılmışdır
Master GRC: Step-by-Step Guide to Implementing Governance, Risk, and Compliance for Business Success
5.0
2 saat 30 dəq
35 mühazirə
Orta Səviyyə
$39.99
$64.99

İT və Proqram Təminatı | Arduino
Seamlessly Stream and Visualize Real-Time Data from Arduino into Excel with Ease
5.0
1 saat 30 dəq
6 mühazirə
Hamısı
$9.99
$34.99

İT və Proqram Təminatı | Digər İT və Proqram Təminatı
Learn how to create and customize a website with no prior coding experience.
5.0
1 saat 30 dəq
12 mühazirə
Hamısı
$9.99
$19.99
Tez-tez Birlikdə Alınan Kurslar
Bu kursa yazılan tələbələrin tez-tez birlikdə əldə etdiyi tamamlayıcı kurslar paketi.
7 Günlük Pulun Geri Qaytarılması Zəmanəti
Seçilmiş məhsulların ümumi qiyməti:
$95.98
$119.97
Tez-tez verilən suallar
Bu kurs haqqında ən çox verilən suallara cavab tapın.
Bəli! Kurs mühazirələrinin və tapşırıqlarının 100%-ni tamamladıqdan sonra, təsdiqlənmiş rəqəmsal Bitirmə Sertifikatı dərhal Lucebra profilinizdən yükləyə bilərsiniz.
Texnologiya üzrə daha çoxunu kəşf edin
Akkreditə olunmuş sertifikatlar, əlaqəli rəqəmsal kitablar və canlı dərslərlə biliklərinizi genişləndirin.