
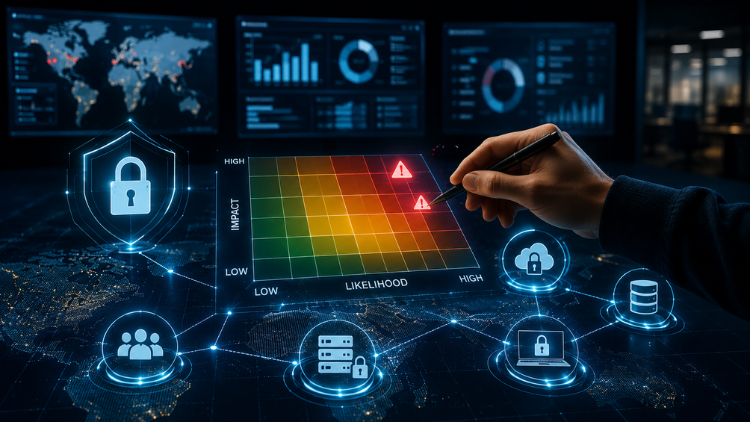
Explore how a logarithmic likelihood scale converts event frequency into scale values to quantify information security risk and prioritize actions, with examples from data breaches, unauthorized access, and regulatory risks.
ISO 27005:2022: مدیریت خطر امنیت اطلاعات
Ідентифікація, аналіз, оцінка, обробка та прийняття ризиків | Контекст, критерії та моніторинг
همه سطوح • 48 سخنرانی ها • دسترسی مادام العمر
استاد استاد تایید شده
تریلر
با مربی خود آشنا شوید: Dr. Amar Massoud
19 ms
5.0 / 5.0
رتبه بندی جهانی1
دانش آموزان فعالانگلیسی آمریکا
99 زبان زیرنویس4 ساعت 25 دقیقه
کل محتواآنچه خواهید آموخت
Розуміти та застосовувати методології ISO 27005:2022 для оцінки ризиків інформаційної безпеки.
Ідентифікувати, аналізувати та оцінювати ризики для інформаційної безпеки в організаційному контексті.
Розробляти та впроваджувати ефективні плани обробки ризиків, відповідно до керівництв ISO 27005:2022.
Постійно моніторити та переглядати процеси управління ризиками для постійного вдосконалення та дотримання.
محتوای دوره
بخش 8 • 48 سخنرانی • طول کل 04:25:24Qualitative Risk Assessment Approach
02:52
Consequence Criteria
06:38
Qualitative Consequence Scale
05:42
Likelihood Criteria
03:02
Qualitative Likelihood Scale
05:18
Criteria for Determining the Level of Risk
02:42
Qualitative Level of Risks
05:30
Choosing an Appropriate Method
03:02
Information Security Risk Assessment Process
03:42
Risk Assessment Methodologies
08:09
Identifying Information Security Risks
04:46
Asset Based Risk Identification
04:58
Identify Vulnerabilities and Threats
08:54
HealthSecure Assets Risk Identification
02:11
Identifying Risk Owners
03:22
Analysing Information Security Risks
02:45
Assessing Potential Consequences
05:28
Assess consequences of information security risks under ISO 27005:2022 by analyzing risk scenarios, evaluating confidentiality, integrity, and availability impacts, reviewing controls, and guiding risk mitigation.
Assessing Likelihood
06:34
Determining the Level of Risks
05:26
Determine risk levels in ISO 27005:2022 through a process that combines likelihood and consequences to rank risks for treatment decisions, including EHR software and cloud servers.
Prioritizing the Analyzed Risks for Risk Treatment
03:27
Event Based Risk Identification
09:32
Information Security Risk Treatment
11:16
Producing the Statement of Applicability
05:43
Information Security Risk Treatment Plan
08:44
Residual Risks
05:18
برنامه مطالعه هفتگی
سفر یادگیری خود را برنامهریزی کنید
هوش مصنوعی برنامه شخصی بر اساس زمان شما میسازد5 ساعت/هفته
الزامات
Цей курс розроблено так, щоб бути доступним для початківців. Не потрібні передові технічні знання.
Базове знайомство з концепціями інформаційної безпеки буде корисним, але не обов'язковим.
Курс охоплюватиме основоположні елементи, що робить його придатним для тих, хто вперше стикається з оцінкою ризиків у контексті стандартів ISO.
مخاطب هدف
Information Security Professionals: Ideal for security analysts, managers, and consultants seeking to deepen their understanding of risk assessment aligned with ISO standards.
IT Professionals: IT staff responsible for managing and safeguarding digital assets, especially those involved in developing or maintaining an Information Security Management System.
Compliance Officers and Auditors: Professionals ensuring regulatory compliance or conducting internal audits, particularly in sectors with strict data protection requirements.
Business Managers and Executives: Decision-makers who need to understand organizational risk landscapes and make informed information security investment decisions.
در مورد این دوره
Огляд курсу: Зануртесь у світ оцінки ризиків відповідно до стандартів ISO/IEC 27005:2022 у нашому всеосяжному курсі. Ця підготовка унікально розроблена для надання поєднання теоретичних знань та практичного застосування, використовуючи вигадану модель компанії "HealthSecure Inc." як постійне тематичне дослідження протягом курсу.
Що ви дізнаєтесь:
- Основи ISO 27005:2022: Розуміти основні концепції, принципи та рамки ISO 27005:2022.
- Методи оцінки ризиків: Навчитися ідентифікувати, аналізувати та оцінювати ризики інформаційної безпеки за допомогою перевірених методологій.
- Практичне застосування: Застосовувати свої знання до реальних сценаріїв через тематичне дослідження HealthSecure Inc., що охоплює різні аспекти оцінки та обробки ризиків.
- Використання інструментів і шаблонів: Отримати практичну досвід з інструментами та шаблонами оцінки ризиків, які можна адаптувати до вашого професійного контексту.
- Інтерактивне навчання: Захоплюючий контент, включаючи лекції, інтерактивні сесії та групові дискусії.
- Тематичне дослідження HealthSecure Inc.: Всеосяжний випадок використання, що триває протягом усього курсу, надає практичні відомості про застосування оцінки ризиків у діловому середовищі.
- Практичні завдання: Практичні завдання та проекти, які імітують реальні виклики оцінки ризиків у світі.
- Набір ресурсів: Доступ до різноманітних шаблонів та інструментів для проведення оцінки ризиків, що дозволяє негайно застосовувати їх на вашому робочому місці.
- Експертні інструктори: Навчайтеся у досвідчених професіоналів з великим досвідом у галузі інформаційної безпеки та управління ризиками.
فرصتهای شغلی و موقعیتهای هدف
مهارتهای عملی و آماده بازار کار را بیاموزید و برای موقعیتهای بینالمللی برجسته اقدام کنید
برنامه آموزشی آماده کار
موقعیتهای شغلی که میتوانید انتخاب کنید
Certified ISO Lead Auditor
Quality Management Systems (QMS) Specialist
Regulatory Compliance & Risk Officer
Corporate Process & Standards Consultant
میانگین دستمزد سالانه تخمینی
$80,000 – $130,000 / yr
تقاضا در بازار جهانی
High Enterprise Compliance Demand
مهارتهای کلیدی که تسلط خواهید یافت* تخمینها بر اساس استانداردهای جهانی استخدام و گزارشهای دستمزد فناوری است.
Standard-Specific Audit Protocols
Root Cause & Corrective Action Analysis
Risk-Based Process Evaluation
International Certification Governance
با مدرس خود آشنا شوید
Dr. Amar Massoud
مربی اصلی
PhD in computer science and IT manager with 36 years technical experience in various fields including IT Security, IT Governance, IT Service Management , Software Development, Project Management, Business Analysis and Software Architecture. I hold 80+ IT certifications such as :
ITIL 4 Master, ITIL 3 Expert
ISO 27001 Auditor, ComptIA Security+, GSEC, CEH, ECSA, CISM, CISSP, CISA
PGMP, MSP
PMP, PMI-ACP, Prince2 Practitioner, Praxis, Scrum Master
COBIT 2019 Implementor, COBIT 5 Assessor/Implementer
TOGAF certified
Lean Specialist, VSM Specialist
PMI RMP, ISO 31000 Risk Manager, ISO 22301 Lead Auditor
PMI-PBA, CBAP
Lean Six Sigma Black Belt, ISO 9001 Implementer
Azure Administrator, Azure DevOps Expert, AWS Practitioner
And many more....
دورههای دیگر از
Dr. Amar Massoudدانش آموزان نیز خرید کردند
فراگیرانی که این دوره را مشاهده کردند نیز در این دوره های دارای رتبه برتر ثبت نام کردند

رایگان
فناوری اطلاعات و نرمافزار | سخت افزارشروع دوره
Program ESP32 Board without writing a single code in A Professional Environment
5.0
2 ساعت 30 دقیقه
18 درس
همه سطوح
رایگان

فناوری اطلاعات و نرمافزار | سخت افزار
Revolutionize Your Coding Skills with Al: A Comprehensive Guide for Beginners
5.0
2 ساعت
11 درس
همه سطوح
$10.99
$19.99

فناوری اطلاعات و نرمافزار | امنیت اطلاعات
Master ISO 27001: Achieve Certification, Build Security, and Ensure Compliance for Your Organization
5.0
1 ساعت 30 دقیقه
10 درس
مبتدی
$39.99
$54.99

فناوری اطلاعات و نرمافزار | دارای گواهینامه حاکمیت، ریسک و انطباق (CGRC)
Master GRC: Step-by-Step Guide to Implementing Governance, Risk, and Compliance for Business Success
5.0
2 ساعت 30 دقیقه
35 درس
متوسط
$39.99
$64.99

فناوری اطلاعات و نرمافزار | آردوینو
Seamlessly Stream and Visualize Real-Time Data from Arduino into Excel with Ease
5.0
1 ساعت 30 دقیقه
6 درس
همه سطوح
$9.99
$34.99

فناوری اطلاعات و نرمافزار | سایر IT و نرم افزارها
Learn how to create and customize a website with no prior coding experience.
5.0
1 ساعت 30 دقیقه
12 درس
همه سطوح
$9.99
$19.99
Frequently Bought Together
Learners who enrolled in this course also frequently purchased these complementary courses together.
7-Day Money Back Guarantee for all bundle items
Total price for selected items:
$95.98
$119.97
سوالات متداول
پاسخ رایج ترین سوالات این دوره را بیابید.
بله! پس از تکمیل 100٪ از سخنرانی ها و تکالیف دوره، می توانید فوراً گواهی تکمیل دیجیتال تأیید شده خود را مستقیماً از نمایه Lucebra خود دانلود کنید.
کاوش بیشتر در Technology
مسیر یادگیری خود را با مدارک معتبر، کتابهای الکترونیکی مرتبط و کلاسهای زنده تعاملی گسترش دهید.