
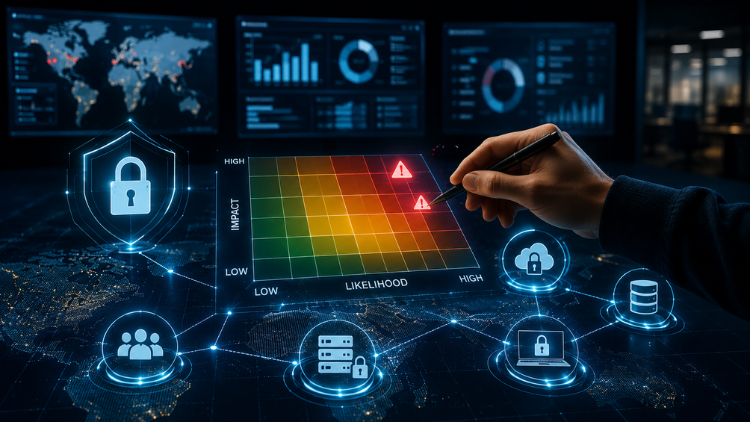
Explore how a logarithmic likelihood scale converts event frequency into scale values to quantify information security risk and prioritize actions, with examples from data breaches, unauthorized access, and regulatory risks.
ISO 27005:2022: Gestionarea Riscurilor de Securitate a Informației
Identificarea, Analiza, Evaluarea, Tratarea și Acceptarea Riscurilor | Context, Criteriile și Monitorizarea
Барлық деңгейлер • 48 Дәрістер • Өмір бойы қол жеткізу
Тексерілген шебер нұсқаушы
ТРЕЙЛЕР
Нұсқаушымен танысыңыз: Dr. Amar Massoud
19 ms
5.0 / 5.0
Жаһандық рейтинг1
Белсенді студенттерАғылшын тілі (Америка Құрама Штаттары)
99 Тілдер субтитрлері4 сағ 25 мин
Жалпы мазмұнСіз не үйренесіз
Înțelege și aplică metodologiile ISO 27005:2022 pentru evaluările riscurilor de securitate a informațiilor.
Identifică, analizează și evaluează riscurile pentru securitatea informațiilor într-un context organizațional.
Dezvoltă și implementează planuri eficiente de tratare a riscurilor în conformitate cu liniile directoare ISO 27005:2022.
Monitorizează și revizuiți continuu procesele de gestionare a riscurilor pentru îmbunătățire și conformitate în continuu.
Курстың мазмұны
8 бөлімдер • 48 дәрістер • 04:25:24 жалпы ұзындығыQualitative Risk Assessment Approach
02:52
Consequence Criteria
06:38
Qualitative Consequence Scale
05:42
Likelihood Criteria
03:02
Qualitative Likelihood Scale
05:18
Criteria for Determining the Level of Risk
02:42
Qualitative Level of Risks
05:30
Choosing an Appropriate Method
03:02
Information Security Risk Assessment Process
03:42
Risk Assessment Methodologies
08:09
Identifying Information Security Risks
04:46
Asset Based Risk Identification
04:58
Identify Vulnerabilities and Threats
08:54
HealthSecure Assets Risk Identification
02:11
Identifying Risk Owners
03:22
Analysing Information Security Risks
02:45
Assessing Potential Consequences
05:28
Assess consequences of information security risks under ISO 27005:2022 by analyzing risk scenarios, evaluating confidentiality, integrity, and availability impacts, reviewing controls, and guiding risk mitigation.
Assessing Likelihood
06:34
Determining the Level of Risks
05:26
Determine risk levels in ISO 27005:2022 through a process that combines likelihood and consequences to rank risks for treatment decisions, including EHR software and cloud servers.
Prioritizing the Analyzed Risks for Risk Treatment
03:27
Event Based Risk Identification
09:32
Information Security Risk Treatment
11:16
Producing the Statement of Applicability
05:43
Information Security Risk Treatment Plan
08:44
Residual Risks
05:18
Апталық оқу жоспары
Оқу жолыңызды жоспарлаңыз
AI сіздің уақытыңызға сай жеке кесте құрады5 сағ/апта
Талаптар
Acest curs este proiectat pentru a fi accesibil pentru începători. Nu este necesară cunoaștere tehnică avansată.
O familiarizare de bază cu conceptele de securitate a informațiilor va fi utilă, dar nu esențială.
Cursul va acoperi elementele de bază, făcându-l potrivit pentru cei noi în evaluarea riscurilor în contextul standardelor ISO.
Мақсатты аудитория
Information Security Professionals: Ideal for security analysts, managers, and consultants seeking to deepen their understanding of risk assessment aligned with ISO standards.
IT Professionals: IT staff responsible for managing and safeguarding digital assets, especially those involved in developing or maintaining an Information Security Management System.
Compliance Officers and Auditors: Professionals ensuring regulatory compliance or conducting internal audits, particularly in sectors with strict data protection requirements.
Business Managers and Executives: Decision-makers who need to understand organizational risk landscapes and make informed information security investment decisions.
Бұл курс туралы
Prezentare Curs: Scufundă-te în lumea evaluării riscurilor în conformitate cu standardele ISO/IEC 27005:2022 în cursul nostru cuprinzător. Această pregătire este proiectată în mod unic pentru a oferi un amestec de cunoștințe teoretice și aplicare practică, folosind o companie fictivă, "HealthSecure Inc.", ca studiu de caz continuu de-a lungul cursului.
Ce vei învăța:
- Fundamentele ISO 27005:2022: Înțelege conceptele de bază, principiile și cadrele ISO 27005:2022.
- Tehnici de Evaluare a Riscurilor: Învață să identifici, analizezi și evaluezi riscurile de securitate a informațiilor folosind metodologii dovedite.
- Aplicare Practică: Aplică învățarea ta în scenarii reale prin studiul de caz HealthSecure Inc., cuprinzând diverse aspecte ale evaluării și tratării riscurilor.
- Utilizarea Instrumentelor și Șabloanelor: Obține experiență practică cu instrumente și șabloane de evaluare a riscurilor care pot fi adaptate contextului tău profesional.
- Învățare Interactivă: Conținut atractiv, inclusiv prelegeri, sesiuni interactive și discuții de grup.
- Studiu de Caz HealthSecure Inc.: Un caz de utilizare cuprinzător care funcționează pe tot parcursul cursului, oferind perspective practice în aplicarea evaluării riscurilor într-un mediu de afaceri.
- Teme Practice: Teme practice și proiecte care simulează provocări reale de evaluare a riscurilor.
- Set de Instrumente: Acces la o gamă de șabloane și instrumente pentru efectuarea evaluărilor de risc, permițând aplicarea imediată în locul de muncă.
- Instructori Experți: Învață de la profesioniști experimentați cu cunoștințe extinse în securitatea informațiilor și gestionarea riscurilor.
Мансап мүмкіндіктері және мақсатты лауазымдар
Тәжірибелік дағдыларды меңгеріп, халықаралық сұранысқа ие лауазымдарға өтініш беріңіз
Мансапқа дайын оқу бағдарламасы
Сіз өтініш бере алатын лауазымдар
Certified ISO Lead Auditor
Quality Management Systems (QMS) Specialist
Regulatory Compliance & Risk Officer
Corporate Process & Standards Consultant
Болжамды жылдық жалақы
$80,000 – $130,000 / yr
Жаһандық нарық сұранысы
High Enterprise Compliance Demand
Сіз игеретін негізгі дағдылар* Бағалау халықаралық технологиялық жалақы есептеріне негізделген.
Standard-Specific Audit Protocols
Root Cause & Corrective Action Analysis
Risk-Based Process Evaluation
International Certification Governance
Оқытушыңызбен танысыңыз
Dr. Amar Massoud
Бас нұсқаушы
PhD in computer science and IT manager with 36 years technical experience in various fields including IT Security, IT Governance, IT Service Management , Software Development, Project Management, Business Analysis and Software Architecture. I hold 80+ IT certifications such as :
ITIL 4 Master, ITIL 3 Expert
ISO 27001 Auditor, ComptIA Security+, GSEC, CEH, ECSA, CISM, CISSP, CISA
PGMP, MSP
PMP, PMI-ACP, Prince2 Practitioner, Praxis, Scrum Master
COBIT 2019 Implementor, COBIT 5 Assessor/Implementer
TOGAF certified
Lean Specialist, VSM Specialist
PMI RMP, ISO 31000 Risk Manager, ISO 22301 Lead Auditor
PMI-PBA, CBAP
Lean Six Sigma Black Belt, ISO 9001 Implementer
Azure Administrator, Azure DevOps Expert, AWS Practitioner
And many more....
Оқытушының басқа курстары:
Dr. Amar MassoudСтуденттер де сатып алды
Бұл курсты көрген оқушылар да осы жоғары бағаланған курстарға жазылды

Тегін
IT және бағдарламалық қамтамасыз ету | Аппараттық құралҚазір жазылу
Program ESP32 Board without writing a single code in A Professional Environment
5.0
2 сағ 30 мин
18 Дәрістер
Барлығы
Тегін

IT және бағдарламалық қамтамасыз ету | Аппараттық құрал
Revolutionize Your Coding Skills with Al: A Comprehensive Guide for Beginners
5.0
2 сағ
11 Дәрістер
Барлығы
$10.99
$19.99

IT және бағдарламалық қамтамасыз ету | Ақпараттық қауіпсіздік
Master ISO 27001: Achieve Certification, Build Security, and Ensure Compliance for Your Organization
5.0
1 сағ 30 мин
10 Дәрістер
Бастаушы
$39.99
$54.99

IT және бағдарламалық қамтамасыз ету | Басқару, тәуекел және сәйкестік (CGRC) бойынша сертификатталған
Master GRC: Step-by-Step Guide to Implementing Governance, Risk, and Compliance for Business Success
5.0
2 сағ 30 мин
35 Дәрістер
Орташа
$39.99
$64.99

IT және бағдарламалық қамтамасыз ету | Arduino
Seamlessly Stream and Visualize Real-Time Data from Arduino into Excel with Ease
5.0
1 сағ 30 мин
6 Дәрістер
Барлығы
$9.99
$34.99

IT және бағдарламалық қамтамасыз ету | Басқа АТ және бағдарламалық қамтамасыз ету
Learn how to create and customize a website with no prior coding experience.
5.0
1 сағ 30 мин
12 Дәрістер
Барлығы
$9.99
$19.99
Frequently Bought Together
Learners who enrolled in this course also frequently purchased these complementary courses together.
7-Day Money Back Guarantee for all bundle items
Total price for selected items:
$95.98
$119.97
Жиі қойылатын сұрақтар
Осы курсқа қатысты жиі қойылатын сұрақтарға жауап табыңыз.
Иә! Курстың лекциялары мен тапсырмаларының 100% орындағаннан кейін сіз өзіңіздің расталған цифрлық аяқтау сертификатыңызды тікелей Lucebra профиліңізден жүктеп ала аласыз.
Technology бойынша көбірек біліңіз
Аккредиттелген сертификаттар, электронды кітаптар және тікелей эфирдегі сабақтармен біліміңізді кеңейтіңіз.