
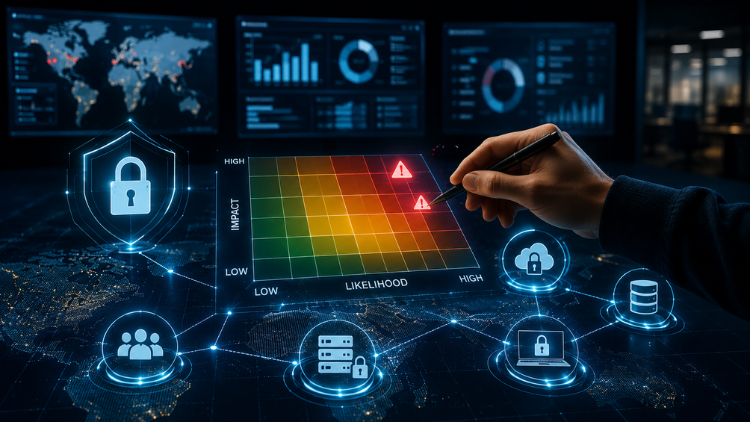
Explore how a logarithmic likelihood scale converts event frequency into scale values to quantify information security risk and prioritize actions, with examples from data breaches, unauthorized access, and regulatory risks.
ISO 27005:2022: Bilgi Güvenliği Risk Yönetimi
Risk Tanımlama, Analiz, Değerlendirme, Tedavi ve Kabul | Bağlam, Kriterler ve İzleme
Tüm Seviyeler • 48 Ders • Ömür Boyu Erişim
Doğrulanmış Usta Eğitmen
FRAGMAN
Eğitmeninizle tanışın: Dr. Amar Massoud
19 ms
5.0 / 5.0
Genel Değerlendirme1
Aktif ÖğrenciAmerikan İngilizcesi
99 Dilde Altyazı4 saat 25 dk
Toplam İçerikNeler Öğreneceksiniz
ISO 27005:2022 metodolojilerini bilgi güvenliği risk değerlendirmeleri için anlayın ve uygulayın. Organizasyonel bağlamda bilgi güvenliği risklerini tanımlayın, analiz edin ve değerlendirin. ISO 27005:2022 yönergelerine uygun etkili risk tedavi planları geliştirin ve uygulayın. Sürekli izleme ve gözden geçirme ile risk yönetim süreçlerini sürekli iyileştirme ve uyum sağlayın.
Kurs İçeriği
8 bölüm • 48 ders • 04:25:24 toplam süreQualitative Risk Assessment Approach
02:52
Consequence Criteria
06:38
Qualitative Consequence Scale
05:42
Likelihood Criteria
03:02
Qualitative Likelihood Scale
05:18
Criteria for Determining the Level of Risk
02:42
Qualitative Level of Risks
05:30
Choosing an Appropriate Method
03:02
Information Security Risk Assessment Process
03:42
Risk Assessment Methodologies
08:09
Identifying Information Security Risks
04:46
Asset Based Risk Identification
04:58
Identify Vulnerabilities and Threats
08:54
HealthSecure Assets Risk Identification
02:11
Identifying Risk Owners
03:22
Analysing Information Security Risks
02:45
Assessing Potential Consequences
05:28
Assess consequences of information security risks under ISO 27005:2022 by analyzing risk scenarios, evaluating confidentiality, integrity, and availability impacts, reviewing controls, and guiding risk mitigation.
Assessing Likelihood
06:34
Determining the Level of Risks
05:26
Determine risk levels in ISO 27005:2022 through a process that combines likelihood and consequences to rank risks for treatment decisions, including EHR software and cloud servers.
Prioritizing the Analyzed Risks for Risk Treatment
03:27
Event Based Risk Identification
09:32
Information Security Risk Treatment
11:16
Producing the Statement of Applicability
05:43
Information Security Risk Treatment Plan
08:44
Residual Risks
05:18
Haftalık Çalışma Planı
Öğrenme Yolculuğunuzu Planlayın
Yapay zeka, müsaitliğinize göre kişisel bir program oluşturur5 saat/hafta
Gereksinimler
Bu kurs, başlangıç seviyesine uygun olacak şekilde tasarlanmıştır. İleri düzey teknik bilgi gerektirmez. Bilgi güvenliği kavramlarına temel aşinalık faydalı olacaktır ancak zorunlu değildir. Kurs, temel unsurları kapsayacak şekilde tasarlanmıştır, bu da onu ISO standartları bağlamında risk değerlendirmesi konusunda yeni başlayanlar için uygun kılar.
Hedef Kitle
Information Security Professionals: Ideal for security analysts, managers, and consultants seeking to deepen their understanding of risk assessment aligned with ISO standards.
IT Professionals: IT staff responsible for managing and safeguarding digital assets, especially those involved in developing or maintaining an Information Security Management System.
Compliance Officers and Auditors: Professionals ensuring regulatory compliance or conducting internal audits, particularly in sectors with strict data protection requirements.
Business Managers and Executives: Decision-makers who need to understand organizational risk landscapes and make informed information security investment decisions.
Bu kurs hakkında
Kurs Genel Bakış: ISO/IEC 27005:2022 standartlarına uygun risk değerlendirme dünyasına dalın kapsamlı kursumuzda. Bu eğitim, teorik bilgi ve pratik uygulamanın karışımını sağlamak üzere özel olarak tasarlanmıştır. Kurs boyunca sürekli bir vaka çalışması olarak kullanılan hayali bir şirket olan 'HealthSecure Inc.' örneğini içermektedir.
Ne Öğreneceksiniz:
- ISO 27005:2022 Temelleri: ISO 27005:2022'nin temel kavramlarını, ilkelerini ve çerçevelerini anlayın.
- Risk Değerlendirme Teknikleri: Kanıtlanmış metodolojiler kullanarak bilgi güvenliği risklerini tanımlamayı, analiz etmeyi ve değerlendirmeyi öğrenin.
- Pratik Uygulama: HealthSecure Inc. vaka çalışmasını kullanarak öğrendiklerinizi gerçek hayat senaryolarına uygulayın, risk değerlendirmesi ve tedavinin çeşitli yönlerini kapsar.
- Araçlar ve Şablonların Kullanımı: Profesyonel bağlamınıza uyarlanabilecek risk değerlendirme araçları ve şablonları ile uygulamalı deneyim kazanın.
- Etkileşimli Öğrenme: Etkileşimli içerikler, dersler, etkileşimli oturumlar ve grup tartışmaları.
- HealthSecure Inc. Vaka Çalışması: Kurs boyunca devam eden kapsamlı bir kullanım örneği, iş ortamında risk değerlendirmesinin uygulamasına pratik içgörüler sağlar.
- Uygulamalı Ödevler: Gerçek dünya risk değerlendirme zorluklarını simüle eden pratik ödevler ve projeler.
- Kaynak Araç Seti: Risk değerlendirmeleri yürütmek için şablon ve araçlara erişim, işyerinizde hemen uygulama olanağı sağlar.
- Uzman Eğitmenler: Bilgi güvenliği ve risk yönetimi konusunda geniş bilgiye sahip deneyimli profesyonellerden öğrenin.
Kariyer Fırsatları ve Hedef Pozisyonlar
Uygulamalı ve işe hazır beceriler kazanarak küresel ölçekte aranan pozisyonlara başvurun
İşe Hazır Müfredat
Başvurabileceğiniz Hedef Pozisyonlar
Certified ISO Lead Auditor
Quality Management Systems (QMS) Specialist
Regulatory Compliance & Risk Officer
Corporate Process & Standards Consultant
Tahmini Yıllık Maaş
$80,000 – $130,000 / yr
Küresel Sektör Talebi
High Enterprise Compliance Demand
Kazanacağınız Temel Beceriler* Tahminler küresel teknoloji istihdam ölçütlerine ve sektör maaş raporlarına dayanmaktadır.
Standard-Specific Audit Protocols
Root Cause & Corrective Action Analysis
Risk-Based Process Evaluation
International Certification Governance
Eğitmeninizle Tanışın
Dr. Amar Massoud
Baş Eğitmen
PhD in computer science and IT manager with 36 years technical experience in various fields including IT Security, IT Governance, IT Service Management , Software Development, Project Management, Business Analysis and Software Architecture. I hold 80+ IT certifications such as :
ITIL 4 Master, ITIL 3 Expert
ISO 27001 Auditor, ComptIA Security+, GSEC, CEH, ECSA, CISM, CISSP, CISA
PGMP, MSP
PMP, PMI-ACP, Prince2 Practitioner, Praxis, Scrum Master
COBIT 2019 Implementor, COBIT 5 Assessor/Implementer
TOGAF certified
Lean Specialist, VSM Specialist
PMI RMP, ISO 31000 Risk Manager, ISO 22301 Lead Auditor
PMI-PBA, CBAP
Lean Six Sigma Black Belt, ISO 9001 Implementer
Azure Administrator, Azure DevOps Expert, AWS Practitioner
And many more....
Eğitmenin Diğer Kursları:
Dr. Amar MassoudÖğrenciler de satın aldı
Bu kursu görüntüleyen öğrenciler aynı zamanda bu en yüksek puan alan kurslara da kaydoldular

ÜCRETSİZ
Bilişim ve Yazılım | DonanımHemen Başla
Program ESP32 Board without writing a single code in A Professional Environment
5.0
2 saat 30 dk
18 ders
Tüm
ÜCRETSİZ

Bilişim ve Yazılım | Donanım
Revolutionize Your Coding Skills with Al: A Comprehensive Guide for Beginners
5.0
2 saat
11 ders
Tüm
$10.99
$19.99

Bilişim ve Yazılım | Bilgi Güvenliği
Master ISO 27001: Achieve Certification, Build Security, and Ensure Compliance for Your Organization
5.0
1 saat 30 dk
10 ders
Başlangıç Seviyesi
$39.99
$54.99

Bilişim ve Yazılım | Yönetişim, Risk ve Uyumluluk Sertifikası (CGRC)
Master GRC: Step-by-Step Guide to Implementing Governance, Risk, and Compliance for Business Success
5.0
2 saat 30 dk
35 ders
Orta Seviye
$39.99
$64.99

Bilişim ve Yazılım | Arduino
Seamlessly Stream and Visualize Real-Time Data from Arduino into Excel with Ease
5.0
1 saat 30 dk
6 ders
Tüm
$9.99
$34.99

Bilişim ve Yazılım | Diğer Bilişim ve Yazılım
Learn how to create and customize a website with no prior coding experience.
5.0
1 saat 30 dk
12 ders
Tüm
$9.99
$19.99
Birlikte Sıkça Alınan Kurslar
Bu kursa kayıt olan öğrencilerin sıklıkla birlikte satın aldığı tamamlayıcı eğitimler paketi.
7 Günlük Para İade Garantisi
Seçilen ürünlerin toplam fiyatı:
$95.98
$119.97
Sıkça Sorulan Sorular
Bu kursla ilgili en sık sorulan soruların yanıtlarını bulun.
Evet! Kurs derslerinin ve ödevlerinin %100'ünü tamamladıktan sonra, doğrulanmış dijital Bitirme Sertifikanızı doğrudan Lucebra profilinizden anında indirebilirsiniz.
Technology Alanında Daha Fazlasını Keşfedin
Akredite sertifikalar, ilgili dijital kitaplar ve canlı derslerle öğrenme yolculuğunuzu genişletin.