
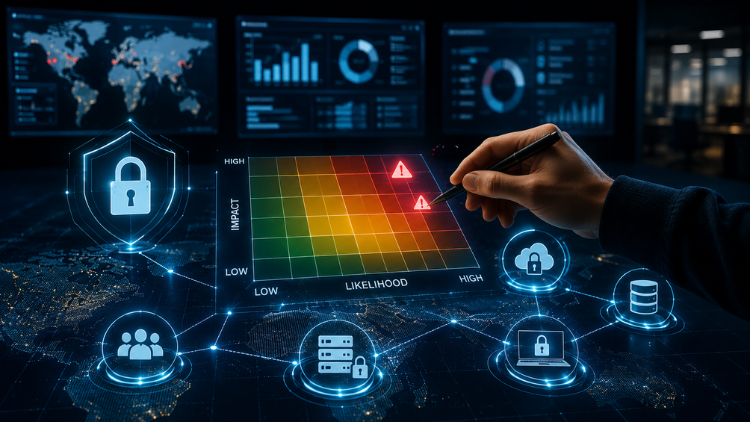
Explore how a logarithmic likelihood scale converts event frequency into scale values to quantify information security risk and prioritize actions, with examples from data breaches, unauthorized access, and regulatory risks.
ISO 27005:2022: Управление рисками информационной безопасности
Identification, analyse, évaluation, traitement et acceptation des risques | Contexte, critères et surveillance
Все уровни • 48 Лекции • Пожизненный доступ
Проверенный мастер-инструктор
ТРЕЙЛЕР
Meet your instructor: Dr. Amar Massoud
19 ms
5.0 / 5.0
Глобальный рейтинг1
Активные студентыАмериканский английский
Субтитры на 99 языках4 ч 25 мин
Общий контентЧему вы научитесь
Comprendre et appliquer les méthodologies ISO 27005:2022 pour les évaluations des risques de sécurité de l'information. Identifier, analyser et évaluer les risques pour la sécurité de l'information dans un contexte organisationnel. Développer et mettre en œuvre des plans de traitement des risques efficaces alignés sur les directives ISO 27005:2022. Surveiller et examiner continuellement les processus de gestion des risques pour une amélioration et une conformité continues.
Содержание курса
8 разделов • 48 лекций • 04:25:24 общая длинаQualitative Risk Assessment Approach
02:52
Consequence Criteria
06:38
Qualitative Consequence Scale
05:42
Likelihood Criteria
03:02
Qualitative Likelihood Scale
05:18
Criteria for Determining the Level of Risk
02:42
Qualitative Level of Risks
05:30
Choosing an Appropriate Method
03:02
Information Security Risk Assessment Process
03:42
Risk Assessment Methodologies
08:09
Identifying Information Security Risks
04:46
Asset Based Risk Identification
04:58
Identify Vulnerabilities and Threats
08:54
HealthSecure Assets Risk Identification
02:11
Identifying Risk Owners
03:22
Analysing Information Security Risks
02:45
Assessing Potential Consequences
05:28
Assess consequences of information security risks under ISO 27005:2022 by analyzing risk scenarios, evaluating confidentiality, integrity, and availability impacts, reviewing controls, and guiding risk mitigation.
Assessing Likelihood
06:34
Determining the Level of Risks
05:26
Determine risk levels in ISO 27005:2022 through a process that combines likelihood and consequences to rank risks for treatment decisions, including EHR software and cloud servers.
Prioritizing the Analyzed Risks for Risk Treatment
03:27
Event Based Risk Identification
09:32
Information Security Risk Treatment
11:16
Producing the Statement of Applicability
05:43
Information Security Risk Treatment Plan
08:44
Residual Risks
05:18
Недельный план обучения
Спланируйте свой путь обучения
ИИ создаёт персональное расписание по вашей доступности5 ч/нед
Требования
Ce cours est conçu pour être accessible aux débutants. Aucune connaissance technique avancée n'est requise. Une familiarité de base avec les concepts de sécurité de l'information sera utile mais non essentielle. Le cours couvrira les éléments fondamentaux, le rendant adapté à ceux qui sont nouveaux dans l'évaluation des risques dans le contexte des normes ISO.
Целевая аудитория
Information Security Professionals: Ideal for security analysts, managers, and consultants seeking to deepen their understanding of risk assessment aligned with ISO standards.
IT Professionals: IT staff responsible for managing and safeguarding digital assets, especially those involved in developing or maintaining an Information Security Management System.
Compliance Officers and Auditors: Professionals ensuring regulatory compliance or conducting internal audits, particularly in sectors with strict data protection requirements.
Business Managers and Executives: Decision-makers who need to understand organizational risk landscapes and make informed information security investment decisions.
Об этом курсе
Aperçu du cours: Plongez dans le monde de l'évaluation des risques conformément aux normes ISO/IEC 27005:2022 dans notre cours complet. Cette formation est spécialement conçue pour fournir un mélange de connaissances théoriques et d'application pratique, en utilisant une entreprise fictive, 'HealthSecure Inc.', comme étude de cas continue tout au long du cours.
Ce que vous apprendrez:
- Fondements de l'ISO 27005:2022: Comprendre les concepts de base, les principes et les cadres de l'ISO 27005:2022.
- Techniques d'évaluation des risques: Apprenez à identifier, analyser et évaluer les risques de sécurité de l'information en utilisant des méthodologies éprouvées.
- Application pratique: Appliquez vos apprentissages à des scénarios réels grâce à l'étude de cas HealthSecure Inc., englobant divers aspects de l'évaluation et du traitement des risques.
- Utilisation d'outils et de modèles: Acquérez une expérience pratique avec des outils et des modèles d'évaluation des risques qui peuvent être adaptés à votre contexte professionnel.
- Apprentissage interactif: Contenu engageant comprenant des conférences, des sessions interactives et des discussions de groupe.
- Étude de cas HealthSecure Inc.: Une étude de cas complète tout au long du cours, fournissant des aperçus pratiques sur l'application de l'évaluation des risques dans un environnement d'entreprise.
- Devoirs pratiques: Des travaux pratiques et des projets qui simulent des défis d'évaluation des risques du monde réel.
- Ensemble d'outils: Accès à une gamme de modèles et d'outils pour effectuer des évaluations des risques, permettant une application immédiate dans votre lieu de travail.
- Instructeurs experts: Apprenez auprès de professionnels expérimentés avec une connaissance approfondie de la sécurité de l'information et de la gestion des risques.
Карьерные возможности и целевые профессии
Освойте практические навыки для работы и претендуйте на востребованные международные должности
Программа для карьеры
Профессии, на которые вы можете претендовать
Certified ISO Lead Auditor
Quality Management Systems (QMS) Specialist
Regulatory Compliance & Risk Officer
Corporate Process & Standards Consultant
Ориентировочная годовая зарплата
$80,000 – $130,000 / yr
Спрос на мировом рынке
High Enterprise Compliance Demand
Ключевые практические навыки* Оценки основаны на глобальных отчетах о компенсациях в технологической отрасли.
Standard-Specific Audit Protocols
Root Cause & Corrective Action Analysis
Risk-Based Process Evaluation
International Certification Governance
Познакомьтесь с преподавателем
Dr. Amar Massoud
Главный инструктор
PhD in computer science and IT manager with 36 years technical experience in various fields including IT Security, IT Governance, IT Service Management , Software Development, Project Management, Business Analysis and Software Architecture. I hold 80+ IT certifications such as :
ITIL 4 Master, ITIL 3 Expert
ISO 27001 Auditor, ComptIA Security+, GSEC, CEH, ECSA, CISM, CISSP, CISA
PGMP, MSP
PMP, PMI-ACP, Prince2 Practitioner, Praxis, Scrum Master
COBIT 2019 Implementor, COBIT 5 Assessor/Implementer
TOGAF certified
Lean Specialist, VSM Specialist
PMI RMP, ISO 31000 Risk Manager, ISO 22301 Lead Auditor
PMI-PBA, CBAP
Lean Six Sigma Black Belt, ISO 9001 Implementer
Azure Administrator, Azure DevOps Expert, AWS Practitioner
And many more....
Другие курсы преподавателя:
Dr. Amar MassoudСтуденты также купили
Учащиеся, просмотревшие этот курс, также записались на эти курсы с самым высоким рейтингом.

БЕСПЛАТНО
IT и ПО | ОборудованиеНачать
Program ESP32 Board without writing a single code in A Professional Environment
5.0
2 ч 30 мин
18 лекций
Все
БЕСПЛАТНО

IT и ПО | Оборудование
Revolutionize Your Coding Skills with Al: A Comprehensive Guide for Beginners
5.0
2 ч
11 лекций
Все
$10.99
$19.99

IT и ПО | Информационная безопасность
Master ISO 27001: Achieve Certification, Build Security, and Ensure Compliance for Your Organization
5.0
1 ч 30 мин
10 лекций
Начальный уровень
$39.99
$54.99

IT и ПО | Сертифицирован в области управления, риска и соответствия (CGRC)
Master GRC: Step-by-Step Guide to Implementing Governance, Risk, and Compliance for Business Success
5.0
2 ч 30 мин
35 лекций
Средний уровень
$39.99
$64.99

IT и ПО | Arduino
Seamlessly Stream and Visualize Real-Time Data from Arduino into Excel with Ease
5.0
1 ч 30 мин
6 лекций
Все
$9.99
$34.99

IT и ПО | Другое IT и ПО
Learn how to create and customize a website with no prior coding experience.
5.0
1 ч 30 мин
12 лекций
Все
$9.99
$19.99
Часто покупают вместе
Студенты, записавшиеся на этот курс, часто выбирают эти взаимодополняющие программы.
7-дневная гарантия возврата средств
Общая стоимость выбранных товаров:
$95.98
$119.97
Часто задаваемые вопросы
Найдите ответы на самые распространенные вопросы об этом курсе.
Да! После завершения 100% лекций и заданий курса вы можете мгновенно загрузить подтвержденный цифровой сертификат об окончании прямо из своего профиля Lucebra.
Узнайте больше в Technology
Расширьте свое обучение с помощью аккредитованных сертификатов, электронных книг и интерактивных онлайн-уроков.