
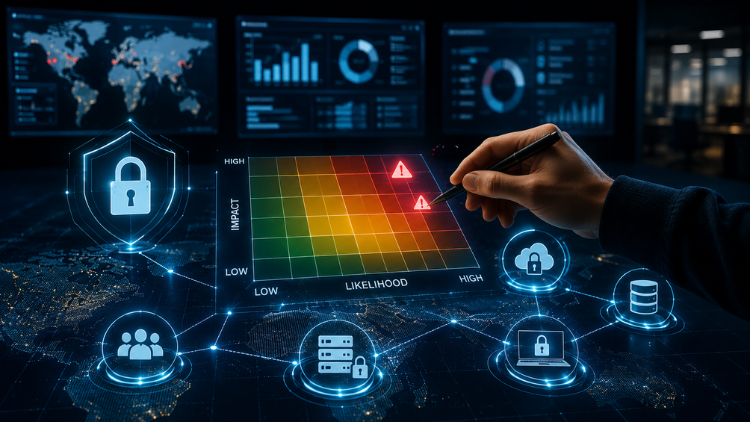
Explore how a logarithmic likelihood scale converts event frequency into scale values to quantify information security risk and prioritize actions, with examples from data breaches, unauthorized access, and regulatory risks.
ISO 27005:2022: การจัดการความเสี่ยงด้านความปลอดภัยข้อมูล
Identificación, Análisis, Evaluación, Tratamiento y Aceptación de Riesgos | Contexto, Criterios y Monitoreo
ทุกระดับ • 48 บรรยาย • เข้าถึงได้ตลอดชีวิต
อาจารย์ผู้สอนที่ได้รับการรับรอง
รถพ่วง
พบกับผู้สอนของคุณ: Dr. Amar Massoud
19 ms
5.0 / 5.0
นักเรียนที่กระตือรือร้น1
นักเรียนที่กระตือรือร้นอังกฤษ - สหรัฐอเมริกา
คำบรรยาย 99 ภาษา4 ชม. 25 นาที
เนื้อหาทั้งหมดสิ่งที่คุณจะได้เรียนรู้
Comprender y aplicar metodologías ISO 27005:2022 para evaluaciones de riesgos de seguridad de la información.
Identificar, analizar y evaluar riesgos para la seguridad de la información dentro de un contexto organizacional.
Desarrollar e implementar planes efectivos de tratamiento de riesgos alineados con las directrices ISO 27005:2022.
Monitorear y revisar continuamente los procesos de gestión de riesgos para la mejora y el cumplimiento continuos.
เนื้อหาหลักสูตร
8 ส่วน • 48 การบรรยาย • 04:25:24 ความยาวรวมQualitative Risk Assessment Approach
02:52
Consequence Criteria
06:38
Qualitative Consequence Scale
05:42
Likelihood Criteria
03:02
Qualitative Likelihood Scale
05:18
Criteria for Determining the Level of Risk
02:42
Qualitative Level of Risks
05:30
Choosing an Appropriate Method
03:02
Information Security Risk Assessment Process
03:42
Risk Assessment Methodologies
08:09
Identifying Information Security Risks
04:46
Asset Based Risk Identification
04:58
Identify Vulnerabilities and Threats
08:54
HealthSecure Assets Risk Identification
02:11
Identifying Risk Owners
03:22
Analysing Information Security Risks
02:45
Assessing Potential Consequences
05:28
Assess consequences of information security risks under ISO 27005:2022 by analyzing risk scenarios, evaluating confidentiality, integrity, and availability impacts, reviewing controls, and guiding risk mitigation.
Assessing Likelihood
06:34
Determining the Level of Risks
05:26
Determine risk levels in ISO 27005:2022 through a process that combines likelihood and consequences to rank risks for treatment decisions, including EHR software and cloud servers.
Prioritizing the Analyzed Risks for Risk Treatment
03:27
Event Based Risk Identification
09:32
Information Security Risk Treatment
11:16
Producing the Statement of Applicability
05:43
Information Security Risk Treatment Plan
08:44
Residual Risks
05:18
แผนการเรียนรายสัปดาห์
วางแผนการเรียนรู้ของคุณ
AI สร้างตารางเวลาส่วนตัวตามเวลาว่างของคุณ5 ชั่วโมง/สัปดาห์
ความต้องการ
Este curso está diseñado para ser accesible a principiantes. No se requiere conocimiento técnico avanzado.
Familiaridad básica con conceptos de seguridad de la información será útil pero no esencial.
El curso cubrirá elementos fundamentales, haciéndolo adecuado para aquellos nuevos en la evaluación de riesgos en el contexto de los estándares ISO.
กลุ่มเป้าหมาย
Information Security Professionals: Ideal for security analysts, managers, and consultants seeking to deepen their understanding of risk assessment aligned with ISO standards.
IT Professionals: IT staff responsible for managing and safeguarding digital assets, especially those involved in developing or maintaining an Information Security Management System.
Compliance Officers and Auditors: Professionals ensuring regulatory compliance or conducting internal audits, particularly in sectors with strict data protection requirements.
Business Managers and Executives: Decision-makers who need to understand organizational risk landscapes and make informed information security investment decisions.
เกี่ยวกับหลักสูตรนี้
Descripción del Curso: Sumérgete en el mundo de la evaluación de riesgos de acuerdo con los estándares ISO/IEC 27005:2022 en nuestro curso integral. Esta formación está diseñada de manera única para proporcionar una mezcla de conocimientos teóricos y aplicación práctica, utilizando una empresa modelo ficticia, "HealthSecure Inc.", como estudio de caso continuo a lo largo del curso.
Qué Aprenderás:
- Fundamentos de ISO 27005:2022: Comprende los conceptos, principios y marcos centrales de ISO 27005:2022.
- Técnicas de Evaluación de Riesgos: Aprende a identificar, analizar y evaluar riesgos de seguridad de la información utilizando metodologías probadas.
- Aplicación Práctica: Aplica tus conocimientos a escenarios de la vida real a través del estudio de caso de HealthSecure Inc., abarcando varios aspectos de la evaluación y tratamiento de riesgos.
- Uso de Herramientas y Plantillas: Obtén experiencia práctica con herramientas y plantillas de evaluación de riesgos que pueden adaptarse a tu contexto profesional.
- Aprendizaje Interactivo: Contenido atractivo que incluye conferencias, sesiones interactivas y discusiones grupales.
- Estudio de Caso HealthSecure Inc.: Un caso de uso integral que se desarrolla a lo largo del curso, proporcionando ideas prácticas sobre la aplicación de la evaluación de riesgos en un entorno empresarial.
- Tareas Prácticas: Asignaciones y proyectos prácticos que simulan desafíos reales de evaluación de riesgos.
- Kit de Herramientas de Recursos: Acceso a una variedad de plantillas y herramientas para realizar evaluaciones de riesgos, permitiendo la aplicación inmediata en tu lugar de trabajo.
- Instructores Expertos: Aprende de profesionales experimentados con amplio conocimiento en seguridad de la información y gestión de riesgos.
โอกาสทางสายอาชีพและตำแหน่งงานเป้าหมาย
พัฒนาทักษะที่พร้อมใช้งานจริงเพื่อก้าวสู่ตำแหน่งงานระดับสากลที่มีความต้องการสูง
หลักสูตรพร้อมทำงานจริง
ตำแหน่งงานที่คุณสามารถสมัครได้
Certified ISO Lead Auditor
Quality Management Systems (QMS) Specialist
Regulatory Compliance & Risk Officer
Corporate Process & Standards Consultant
ประมาณการเงินเดือนต่อปี
$80,000 – $130,000 / yr
ความต้องการในตลาดโลก
High Enterprise Compliance Demand
ทักษะสำคัญที่คุณจะเชี่ยวชาญ* การประมาณการอ้างอิงจากเกณฑ์การจ้างงานและรายงานเงินเดือนในอุตสาหกรรมเทคโนโลยีระดับสากล
Standard-Specific Audit Protocols
Root Cause & Corrective Action Analysis
Risk-Based Process Evaluation
International Certification Governance
พบกับผู้สอนของคุณ
Dr. Amar Massoud
อาจารย์ผู้สอนหลัก
PhD in computer science and IT manager with 36 years technical experience in various fields including IT Security, IT Governance, IT Service Management , Software Development, Project Management, Business Analysis and Software Architecture. I hold 80+ IT certifications such as :
ITIL 4 Master, ITIL 3 Expert
ISO 27001 Auditor, ComptIA Security+, GSEC, CEH, ECSA, CISM, CISSP, CISA
PGMP, MSP
PMP, PMI-ACP, Prince2 Practitioner, Praxis, Scrum Master
COBIT 2019 Implementor, COBIT 5 Assessor/Implementer
TOGAF certified
Lean Specialist, VSM Specialist
PMI RMP, ISO 31000 Risk Manager, ISO 22301 Lead Auditor
PMI-PBA, CBAP
Lean Six Sigma Black Belt, ISO 9001 Implementer
Azure Administrator, Azure DevOps Expert, AWS Practitioner
And many more....
คอร์สอื่น ๆ โดย
Dr. Amar Massoudนักเรียนก็ซื้อด้วย
ผู้เรียนที่ดูหลักสูตรนี้ได้ลงทะเบียนเรียนในหลักสูตรที่ได้รับคะแนนสูงสุดเหล่านี้ด้วย

ฟรี
ไอทีและซอฟต์แวร์ | ฮาร์ดแวร์เริ่มเลย
Program ESP32 Board without writing a single code in A Professional Environment
5.0
2 ชม. 30 นาที
18 การบรรยาย
ทุกระดับ
ฟรี

ไอทีและซอฟต์แวร์ | ฮาร์ดแวร์
Revolutionize Your Coding Skills with Al: A Comprehensive Guide for Beginners
5.0
2 ชม.
11 การบรรยาย
ทุกระดับ
$10.99
$19.99

ไอทีและซอฟต์แวร์ | ความปลอดภัยของข้อมูล
Master ISO 27001: Achieve Certification, Build Security, and Ensure Compliance for Your Organization
5.0
1 ชม. 30 นาที
10 การบรรยาย
ระดับเริ่มต้น
$39.99
$54.99

ไอทีและซอฟต์แวร์ | ได้รับการรับรองด้านการกำกับดูแล ความเสี่ยง และการปฏิบัติตามกฎระเบียบ (CGRC)
Master GRC: Step-by-Step Guide to Implementing Governance, Risk, and Compliance for Business Success
5.0
2 ชม. 30 นาที
35 การบรรยาย
ระดับกลาง
$39.99
$64.99

ไอทีและซอฟต์แวร์ | อาร์ดูโน่
Seamlessly Stream and Visualize Real-Time Data from Arduino into Excel with Ease
5.0
1 ชม. 30 นาที
6 การบรรยาย
ทุกระดับ
$9.99
$34.99

ไอทีและซอฟต์แวร์ | ไอทีและซอฟต์แวร์อื่นๆ
Learn how to create and customize a website with no prior coding experience.
5.0
1 ชม. 30 นาที
12 การบรรยาย
ทุกระดับ
$9.99
$19.99
Frequently Bought Together
Learners who enrolled in this course also frequently purchased these complementary courses together.
7-Day Money Back Guarantee for all bundle items
Total price for selected items:
$95.98
$119.97
คำถามที่พบบ่อย
ค้นหาคำตอบของคำถามที่พบบ่อยเกี่ยวกับหลักสูตรนี้
ใช่! เมื่อเสร็จสิ้นการบรรยายและการมอบหมายหลักสูตร 100% คุณสามารถดาวน์โหลดใบรับรองการสำเร็จหลักสูตรดิจิทัลที่ผ่านการตรวจสอบแล้วได้ทันทีจากโปรไฟล์ Lucebra ของคุณ
สำรวจเพิ่มเติมใน Technology
ต่อยอดการเรียนรู้ของคุณด้วยใบรับรองที่ผ่านการรับรอง อีบุ๊กที่เกี่ยวข้อง และชั้นเรียนสดแบบอินเทอร์แอคทีฟ