
Explore how a logarithmic likelihood scale converts event frequency into scale values to quantify information security risk and prioritize actions, with examples from data breaches, unauthorized access, and regulatory risks.
ISO 27005:2022: إدارة مخاطر أمن المعلومات
تحديد المخاطر، التحليل، التقييم، العلاج والقبول | السياق، المعايير والمراقبة
جميع المستويات • 48 محاضرات • الوصول مدى الحياة
تم التحقق من المعلم الرئيسي
جَرَّار
تعرف على مدربك: Dr. Amar Massoud
19 ms
5.0 / 5.0
التقييم العالمي1
الطلاب النشطينالإنجليزية (الولايات المتحدة)
99 لغة ترجمة4 س 25 د
المحتوى الإجماليمتطلبات
فهم وتطبيق منهجيات ISO 27005:2022 لتقييم مخاطر أمن المعلومات.
تحديد وتحليل وتقييم المخاطر لأمن المعلومات في سياق تنظيمي.
تطوير وتنفيذ خطط علاج مخاطر فعالة تتماشى مع إرشادات ISO 27005:2022.
المراقبة المستمرة ومراجعة عمليات إدارة المخاطر للتحسين المستمر والامتثال.
محتوى الدورة
8 الأقسام • 48 محاضرات • 04:25:24 الطول الإجماليQualitative Risk Assessment Approach
02:52
Consequence Criteria
06:38
Qualitative Consequence Scale
05:42
Likelihood Criteria
03:02
Qualitative Likelihood Scale
05:18
Criteria for Determining the Level of Risk
02:42
Qualitative Level of Risks
05:30
Choosing an Appropriate Method
03:02
Information Security Risk Assessment Process
03:42
Risk Assessment Methodologies
08:09
Identifying Information Security Risks
04:46
Asset Based Risk Identification
04:58
Identify Vulnerabilities and Threats
08:54
HealthSecure Assets Risk Identification
02:11
Identifying Risk Owners
03:22
Analysing Information Security Risks
02:45
Assessing Potential Consequences
05:28
Assess consequences of information security risks under ISO 27005:2022 by analyzing risk scenarios, evaluating confidentiality, integrity, and availability impacts, reviewing controls, and guiding risk mitigation.
Assessing Likelihood
06:34
Determining the Level of Risks
05:26
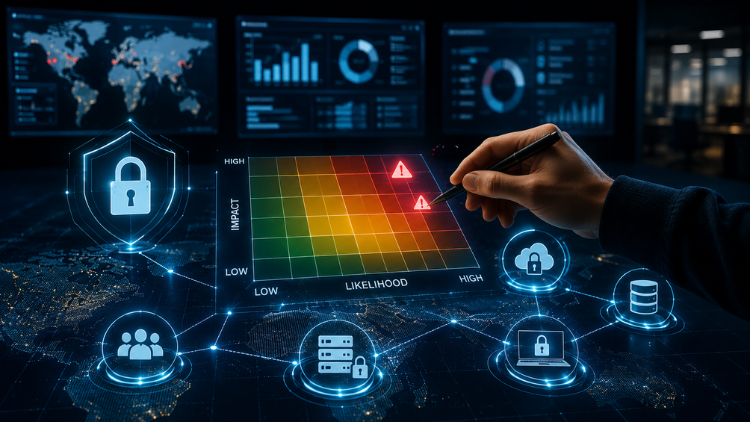
Determine risk levels in ISO 27005:2022 through a process that combines likelihood and consequences to rank risks for treatment decisions, including EHR software and cloud servers.
Prioritizing the Analyzed Risks for Risk Treatment
03:27
Event Based Risk Identification
09:32
Information Security Risk Treatment
11:16
Producing the Statement of Applicability
05:43
Information Security Risk Treatment Plan
08:44
Residual Risks
05:18
خطة الدراسة الأسبوعية
خطط رحلة تعلمك
الذكاء الاصطناعي ينشئ جدولاً مخصصاً بناءً على وقتك5 ساعة/أسبوع
الجمهور المستهدف
تم تصميم هذه الدورة لتكون في متناول المبتدئين. لا يلزم معرفة فنية متقدمة.
التعرف الأساسي على مفاهيم أمن المعلومات سيكون مفيدًا ولكن ليس ضروريًا.
ستغطي الدورة العناصر التأسيسية، مما يجعلها مناسبة لأولئك الجدد في تقييم المخاطر في سياق معايير ISO.
لم يتم العثور على الدورة
Information Security Professionals: Ideal for security analysts, managers, and consultants seeking to deepen their understanding of risk assessment aligned with ISO standards.
IT Professionals: IT staff responsible for managing and safeguarding digital assets, especially those involved in developing or maintaining an Information Security Management System.
Compliance Officers and Auditors: Professionals ensuring regulatory compliance or conducting internal audits, particularly in sectors with strict data protection requirements.
Business Managers and Executives: Decision-makers who need to understand organizational risk landscapes and make informed information security investment decisions.
حول هذه الدورة
نظرة عامة على الدورة: انغمس في عالم تقييم المخاطر بما يتماشى مع معايير ISO/IEC 27005:2022 في دورتنا الشاملة. تم تصميم هذه التدريبات بشكل فريد لتوفير مزيج من المعرفة النظرية والتطبيق العملي، باستخدام شركة نموذجية خيالية، "HealthSecure Inc."، كدراسة حالة مستمرة طوال الدورة.
ما ستتعلمه:
- أساسيات ISO 27005:2022: فهم المفاهيم والمبادئ والأطر الأساسية لـ ISO 27005:2022.
- تقنيات تقييم المخاطر: تعلم كيفية تحديد وتحليل وتقييم مخاطر أمن المعلومات باستخدام منهجيات مثبتة.
- التطبيق العملي: تطبيق ما تعلمته على سيناريوهات الحياة الواقعية من خلال دراسة حالة HealthSecure Inc.، والتي تشمل جوانب مختلفة من تقييم المخاطر وعلاجها.
- استخدام الأدوات والقوالب: اكتساب خبرة عملية مع أدوات وقوالب تقييم المخاطر التي يمكن تكييفها مع سياقك المهني.
- تعلم تفاعلي: محتوى جذاب يشمل المحاضرات، والجلسات التفاعلية، ومناقشات المجموعة.
- دراسة حالة HealthSecure Inc.: حالة استخدام شاملة تستمر طوال الدورة، توفر رؤى عملية حول تطبيق تقييم المخاطر في بيئة الأعمال.
- المهام العملية: مشاريع ومهام عملية تحاكي تحديات تقييم المخاطر في العالم الحقيقي.
- مجموعة أدوات الموارد: الوصول إلى مجموعة من القوالب والأدوات لإجراء تقييمات المخاطر، مما يسمح بالتطبيق الفوري في مكان عملك.
- مدربون خبراء: تعلم من محترفين ذوي خبرة واسعة في أمن المعلومات وإدارة المخاطر.
الفرص المهنية والأدوار الوظيفية المستهدفة
اكتسب مهارات عملية تؤهلك لوظائف مرموقة ومطلوبة في سوق العمل العالمي
منهاج مؤهل للتوظيف
الوظائف التي يمكنك التقدم إليها
Certified ISO Lead Auditor
Quality Management Systems (QMS) Specialist
Regulatory Compliance & Risk Officer
Corporate Process & Standards Consultant
متوسط الراتب السنوي التقديري
$80,000 – $130,000 / yr
الطلب في السوق العالمي
High Enterprise Compliance Demand
المهارات الأساسية التي ستتقنها* تقديرات مبنية على معايير التوظيف العالمية وتقارير الرواتب التقنية.
Standard-Specific Audit Protocols
Root Cause & Corrective Action Analysis
Risk-Based Process Evaluation
International Certification Governance
تعرف على المدرب
Dr. Amar Massoud
المعلم الرئيسي
PhD in computer science and IT manager with 36 years technical experience in various fields including IT Security, IT Governance, IT Service Management , Software Development, Project Management, Business Analysis and Software Architecture. I hold 80+ IT certifications such as :
ITIL 4 Master, ITIL 3 Expert
ISO 27001 Auditor, ComptIA Security+, GSEC, CEH, ECSA, CISM, CISSP, CISA
PGMP, MSP
PMP, PMI-ACP, Prince2 Practitioner, Praxis, Scrum Master
COBIT 2019 Implementor, COBIT 5 Assessor/Implementer
TOGAF certified
Lean Specialist, VSM Specialist
PMI RMP, ISO 31000 Risk Manager, ISO 22301 Lead Auditor
PMI-PBA, CBAP
Lean Six Sigma Black Belt, ISO 9001 Implementer
Azure Administrator, Azure DevOps Expert, AWS Practitioner
And many more....
المزيد من دورات
Dr. Amar Massoudاشترى الطلاب أيضا
المتعلمون الذين شاهدوا هذه الدورة التدريبية قاموا أيضًا بالتسجيل في هذه الدورات ذات التصنيف الأعلى

الطبقة العليا
تكنولوجيا المعلومات والبرمجيات | عتاد الحواسيبابدأ الآن
Program ESP32 Board without writing a single code in A Professional Environment
5.0
2 س 30 د
18 محاضرة
الكل
مجاناً

تكنولوجيا المعلومات والبرمجيات | عتاد الحواسيب
Revolutionize Your Coding Skills with Al: A Comprehensive Guide for Beginners
5.0
2 س
11 محاضرة
الكل
$10.99
$19.99

تكنولوجيا المعلومات والبرمجيات | أمن المعلومات
Master ISO 27001: Achieve Certification, Build Security, and Ensure Compliance for Your Organization
5.0
1 س 30 د
10 محاضرة
مبتدئ
$39.99
$54.99

تكنولوجيا المعلومات والبرمجيات | شهادة في الحوكمة والمخاطر والامتثال (CGRC)
Master GRC: Step-by-Step Guide to Implementing Governance, Risk, and Compliance for Business Success
5.0
2 س 30 د
35 محاضرة
متوسط
$39.99
$64.99

تكنولوجيا المعلومات والبرمجيات | أردوينو
Seamlessly Stream and Visualize Real-Time Data from Arduino into Excel with Ease
5.0
1 س 30 د
6 محاضرة
الكل
$9.99
$34.99

تكنولوجيا المعلومات والبرمجيات | تكنولوجيا معلومات وبرمجيات أخرى
Learn how to create and customize a website with no prior coding experience.
5.0
1 س 30 د
12 محاضرة
الكل
$9.99
$19.99
Frequently Bought Together
Learners who enrolled in this course also frequently purchased these complementary courses together.
7-Day Money Back Guarantee for all bundle items
Total price for selected items:
$95.98
$119.97
الأسئلة المتداولة
ابحث عن إجابات للأسئلة الأكثر شيوعًا حول هذه الدورة.
نعم! عند إكمال 100% من محاضرات الدورة ومهامها، يمكنك على الفور تنزيل شهادة الإنجاز الرقمية التي تم التحقق منها مباشرة من ملف تعريف Lucebra الخاص بك.
استكشف المزيد في التقنية
وسّع رحلتك التعليمية مع شهادات معتمدة وكتب إلكترونية ودروس تفاعلية مباشرة.